Panel
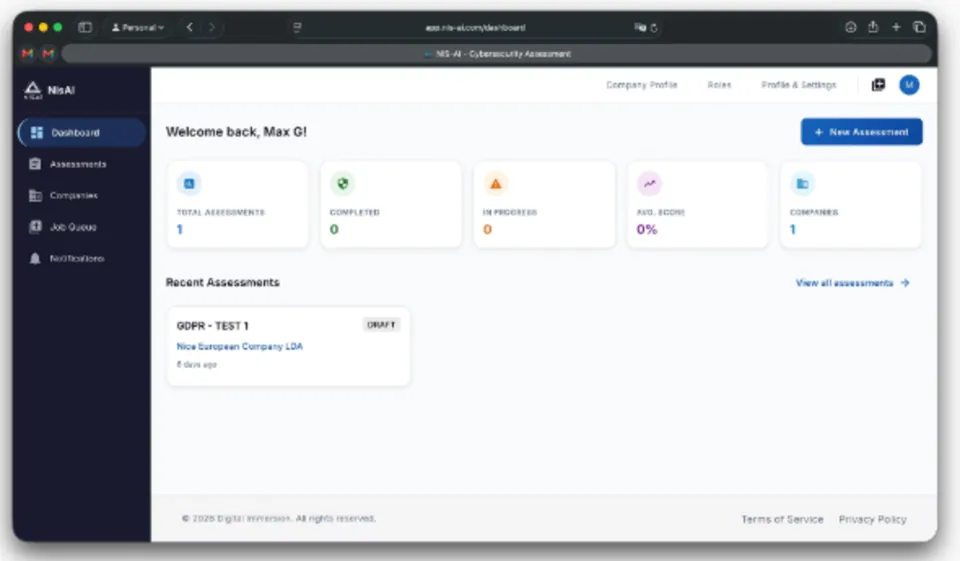
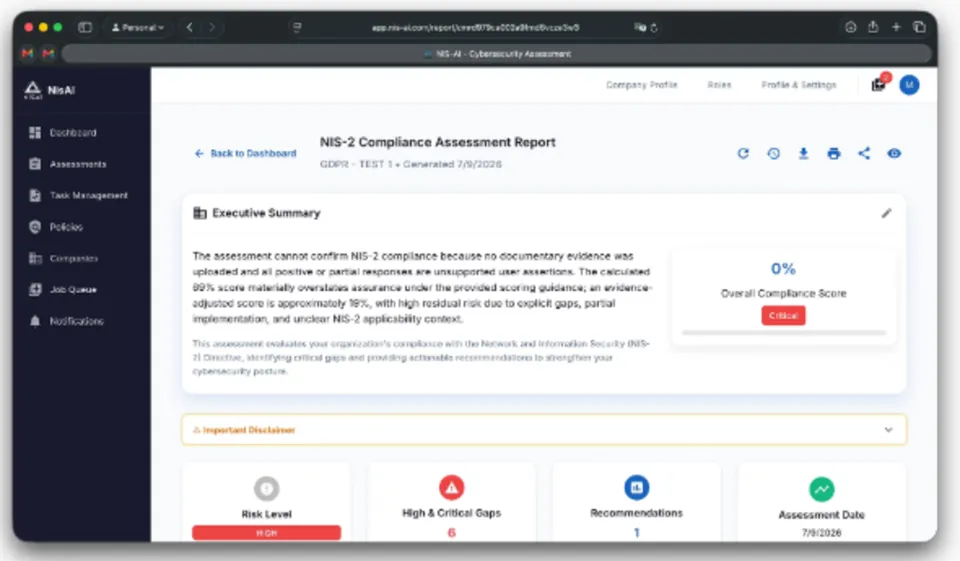
- skonfiguruj profil swojej firmy
- podłącz członków zespołu
- przypisz role
- monitoruj swój stan zgodności
NIS2 · CRA · GDPR · DORA · Inne regulacje na życzenie
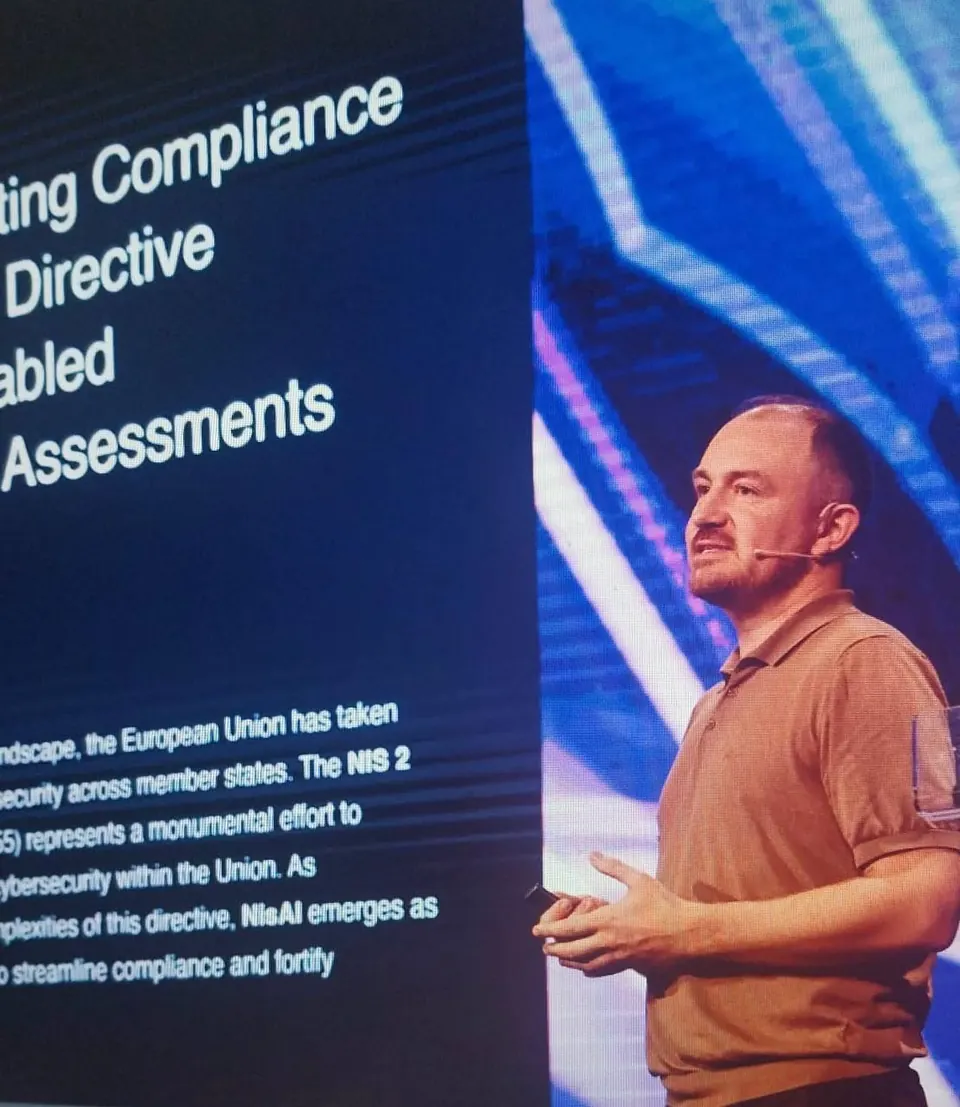
NisAI pomaga wykryć luki w zgodności, opracować wykonalny plan, przygotować polityki i utrzymuje gotowość do audytu w tygodniach, nie w miesiącach
Zarządzające ramami takimi jak NIS2, CRA, RODO, DORA oraz regulacjami branżowymi, z MiCA, unijnym aktem o SI itd. wkrótce
Umożliwiając szybkie i efektywne oceny cyberbezpieczeństwa i zgodności regulacyjnej dla klientów w ramach naszego programu partnerskiego
Przyspieszając due diligence, zmniejszając ryzyko i monitorując zgodność wewnętrznie oraz w spółkach portfelowych
Indywidualny kwestionariusz, wygenerowany specjalnie dla Twojej firmy, branży i wielkości
Zobacz dokładnie, gdzie są braki, wraz z wykonalnymi krokami naprawczymi i usprawnieniami polityk, aby zamknąć każdą lukę
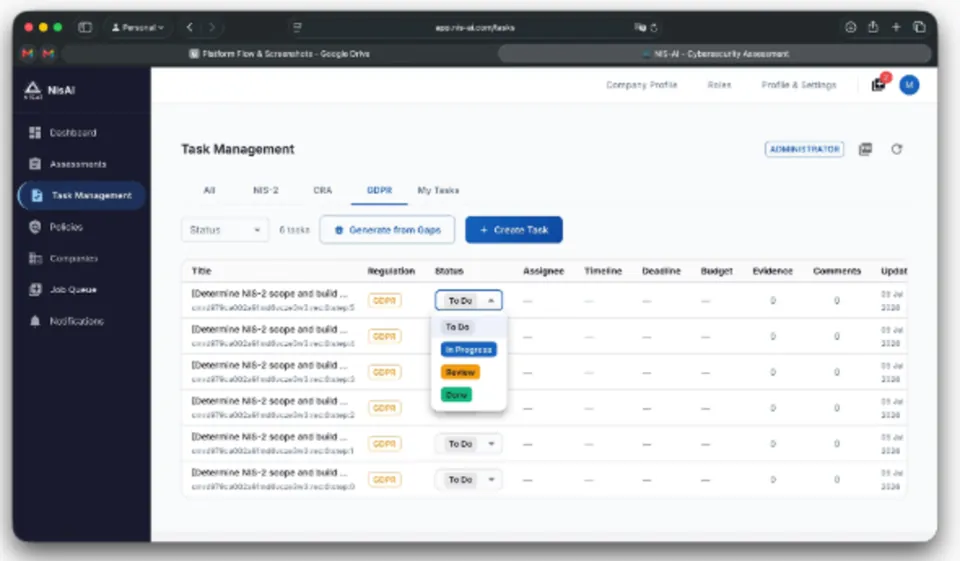
Zachowaj gotowość do audytu w miarę zmian przepisów. Przydzielaj zadania, śledź postęp, ponawiaj ocenę w razie potrzeby i skróć przygotowanie do audytu nawet o 90%
Pracujemy z uznanymi partnerami z obszaru oprogramowania, bezpieczeństwa i instytucji, aby zapewnić zgodność, na której można polegać.


Transpozycje unijne i krajowe. Przeprowadzaj i powtarzaj oceny, aby zaoszczędzić do 95% czasu i zasobów
Dostosowane do instytucji finansowych, uproszczona zgodność dla obszarów pokrewnych, takich jak ubezpieczenia i fundusze VC
Chroń swoją infrastrukturę SI przed atakami MCP i naruszeniami bezpieczeństwa wynikającymi z najnowszych CVS typu zero-day
Oceny ochrony danych w zakresie czynności przetwarzania, rejestrów i praw osób, których dane dotyczą, odwzorowane na istniejące mechanizmy kontrolne
Zgodność w całej firmie i indywidualny pakiet obsługiwanych regulacji na życzenie oraz zgodnie ze standardami branżowymi
NisAI jest wspierana przez PRR, finansowany przez Republikę Portugalską i Unię Europejską w ramach programu Nowych Produktów Cyfrowych/Technologicznych.