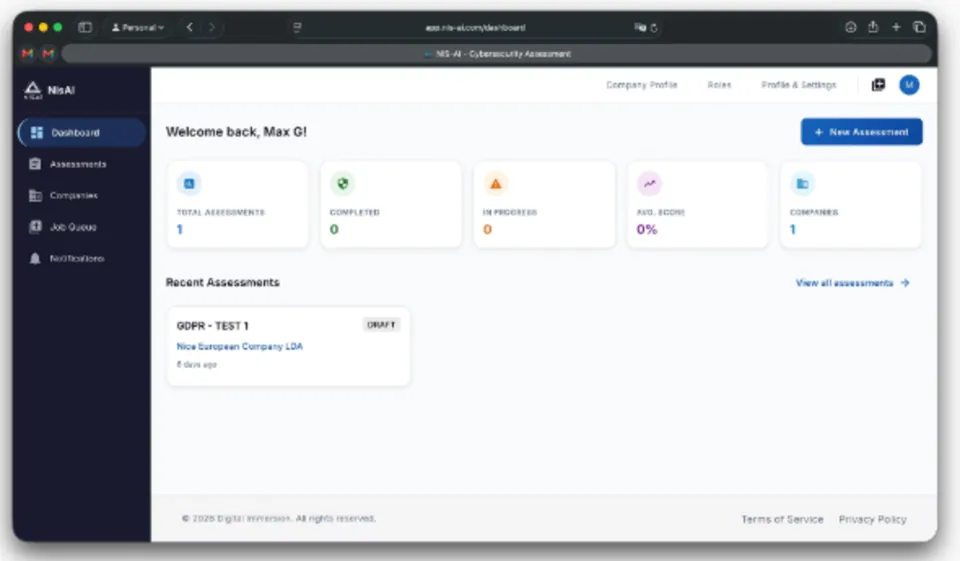
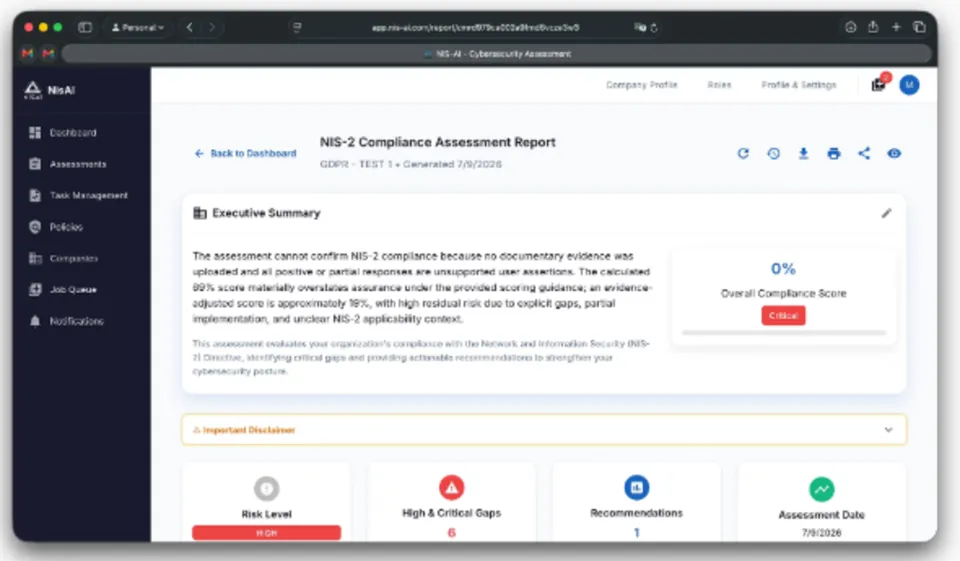
Dashboard
- Unternehmensprofil einrichten
- Teammitglieder verbinden
- Rollen zuweisen
- Compliance-Status überwachen
NIS2 · CRA · GDPR · DORA · Weitere Vorschriften auf Anfrage
NisAI hilft Ihnen, Ihre Compliance-Lücken zu erkennen, einen umsetzbaren Plan zu entwickeln, die Richtlinien zu entwerfen, und hält Sie in Wochen statt Monaten auditbereit
Die Rahmenwerke wie NIS2, CRA, DSGVO, DORA und branchenspezifische Vorschriften steuern, mit MiCA, EU-KI-Verordnung usw. in Vorbereitung
Ermöglicht schnelle und effiziente Cybersicherheits- und Compliance-Bewertungen für Mandanten über unser Partnerprogramm
Beschleunigt die Due Diligence, reduziert Risiken und überwacht Compliance intern und für Portfoliounternehmen
Individueller Fragebogen, speziell für Ihr Unternehmen, Ihre Branche und Ihre Größe erstellt
Sehen Sie genau, wo Sie zurückbleiben, mit umsetzbaren Abhilfeschritten und Richtlinienverbesserungen, um jede Lücke zu schließen
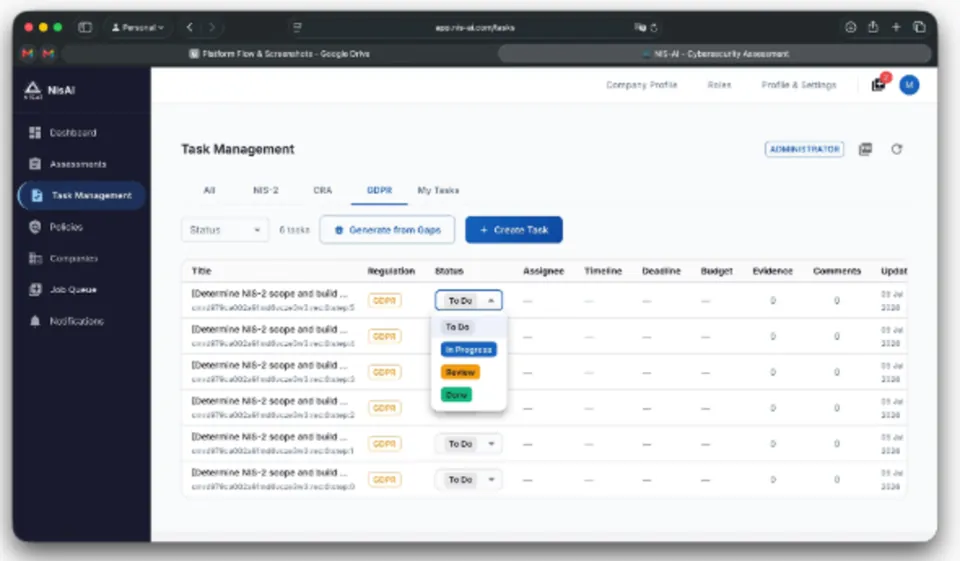
Bleiben Sie auditbereit, während sich Vorschriften ändern. Aufgaben zuweisen, Fortschritt verfolgen, bei Bedarf neu bewerten und die Auditvorbereitung um bis zu 90% reduzieren
Wir arbeiten mit etablierten Software-, Sicherheits- und institutionellen Partnern zusammen, um Compliance zu liefern, auf die Sie sich verlassen können.


EU-weite und nationale Umsetzungen. Bewertungen durchführen und wiederholen und bis zu 95% Ihrer Zeit und Ressourcen sparen
Zugeschnitten auf Finanzinstitute, optimierte Compliance für angrenzende Bereiche wie Versicherungen und Venture Capital
Schützen Sie Ihre KI-Infrastruktur vor MCP-Angriffen und Sicherheitsverletzungen durch die neuesten Zero-Day-CVS
Datenschutzbewertungen über Verarbeitungstätigkeiten, Verzeichnisse und Betroffenenrechte hinweg, abgebildet auf Ihre bestehenden Kontrollen
Unternehmensweite Compliance und individuelles Paket unterstützter Vorschriften auf Anfrage und nach Branchenstandards
NisAI wird vom PRR unterstützt, finanziert von der Portugiesischen Republik und der Europäischen Union im Rahmen des Programms für neue digitale/technologische Produkte.