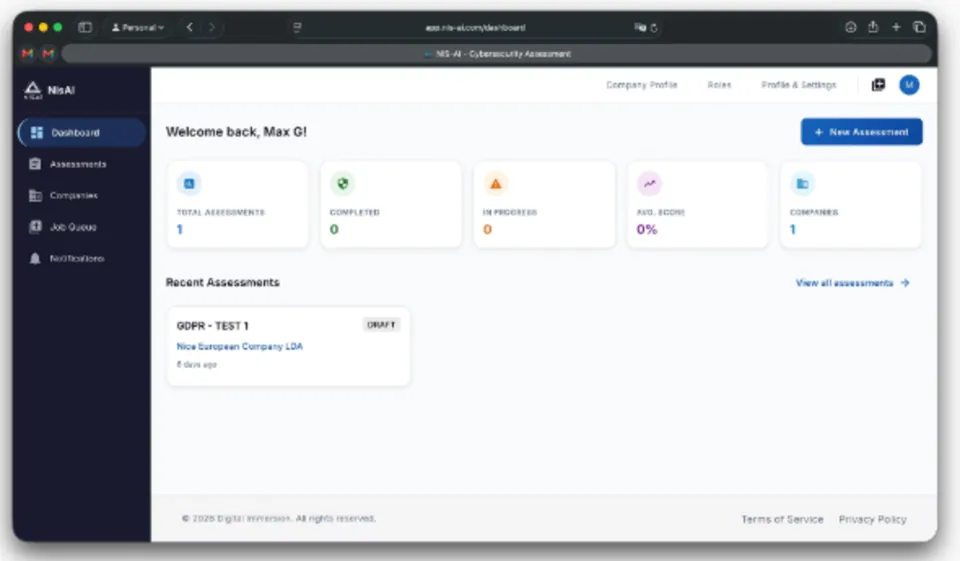
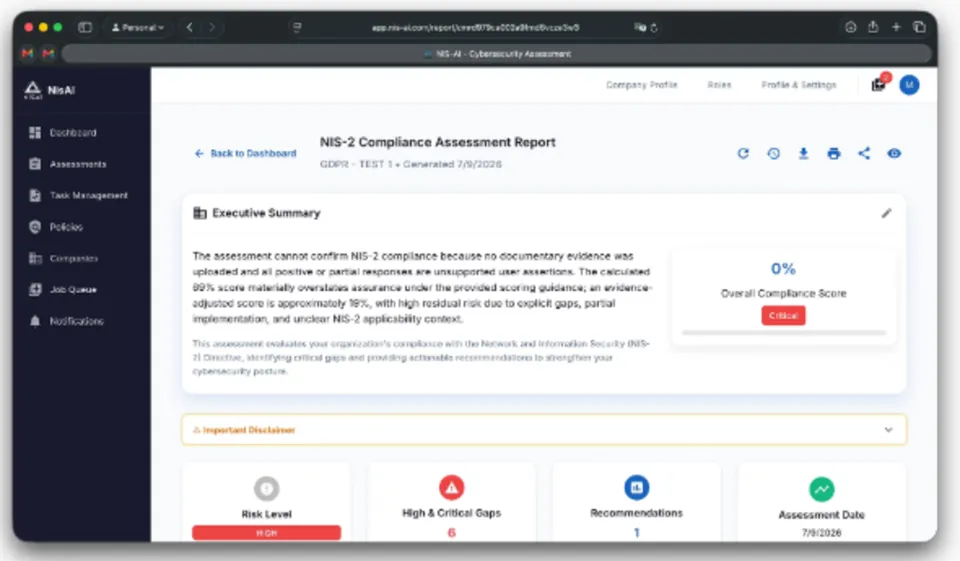
Tableau de bord
- configurez le profil de votre entreprise
- connectez les membres de votre équipe
- attribuez les rôles
- suivez votre état de conformité
 NisAI
NIS2 · CRA · GDPR · DORA · Autres réglementations sur demande
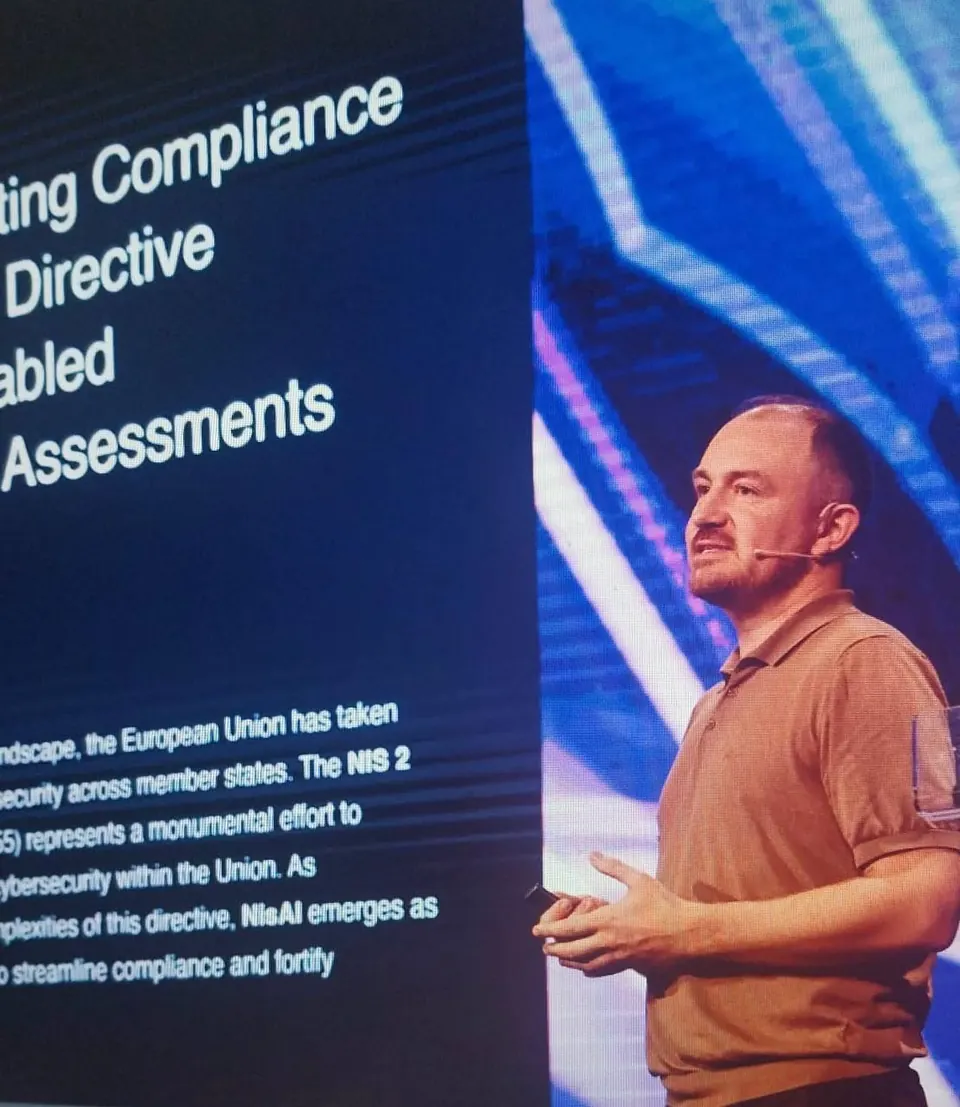
NisAI vous aide à détecter vos écarts de conformité, à élaborer un plan actionnable, à rédiger les politiques, et vous maintient prêt pour l'audit en quelques semaines, pas en quelques mois
Qui gèrent des cadres tels que NIS2, CRA, RGPD, DORA et des réglementations sectorielles, avec MiCA, le règlement européen sur l'IA, etc. à venir
Permettant des évaluations de cybersécurité et de conformité réglementaire rapides et efficaces pour les clients via notre programme de partenariat
Accélérant la due diligence, réduisant le risque et surveillant la conformité en interne et pour les sociétés du portefeuille
Questionnaire personnalisé, généré spécifiquement pour votre entreprise, votre secteur et votre taille
Voyez exactement où vous êtes en défaut, avec des mesures correctives actionnables et des améliorations de politiques pour combler chaque écart
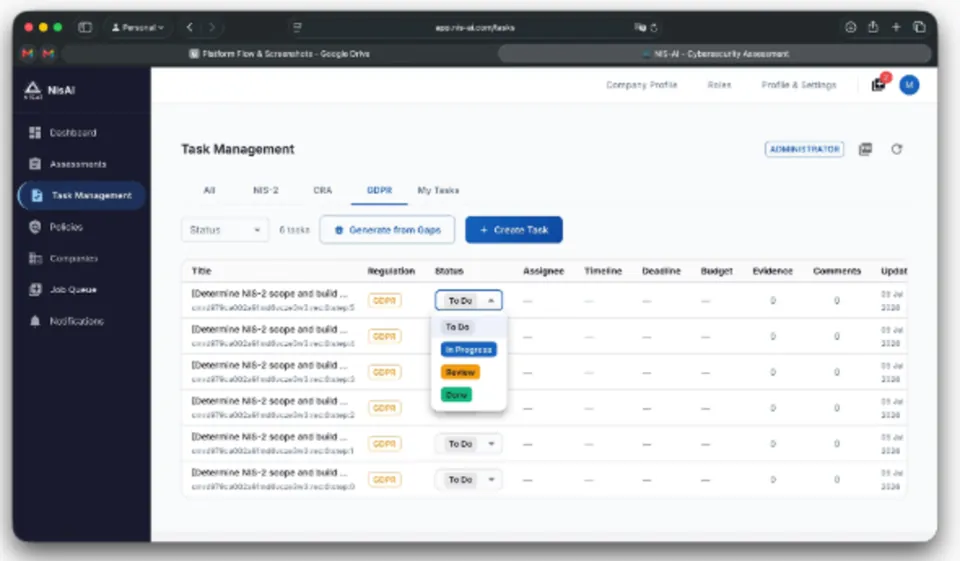
Restez prêt pour l'audit à mesure que la réglementation évolue. Attribuez des tâches, suivez l'avancement, réévaluez au besoin et réduisez la préparation d'audit jusqu'à 90%
Nous travaillons aux côtés de partenaires établis du logiciel, de la sécurité et du secteur institutionnel pour offrir une conformité sur laquelle vous pouvez compter.


Transpositions européennes et nationales. Réalisez et répétez les évaluations pour économiser jusqu'à 95% de votre temps et de vos ressources
Adapté aux institutions financières, conformité simplifiée pour les domaines adjacents tels que l'assurance et le capital-risque
Protégez votre infrastructure d'IA des attaques MCP et des failles de sécurité issues des dernières CVS zero-day
Évaluations de protection des données sur les activités de traitement, les registres et les droits des personnes concernées, mises en correspondance avec vos contrôles existants
Conformité à l'échelle de l'entreprise et ensemble personnalisé de réglementations prises en charge, sur demande et selon les normes du secteur
NisAI est soutenue par le PRR, financé par la République portugaise et l'Union européenne au titre du programme Nouveaux produits numériques/technologiques.